
Les cyberattaques ayant visé des systèmes de gestion de réfrigération en Europe rappellent qu’un équipement connecté peut devenir une porte d’entrée vers des dégâts bien réels. Le 6 novembre 2026, la Cyber Security Agency of Singapore a publié une alerte consacrée aux risques liés aux systèmes opérationnels accessibles à distance.
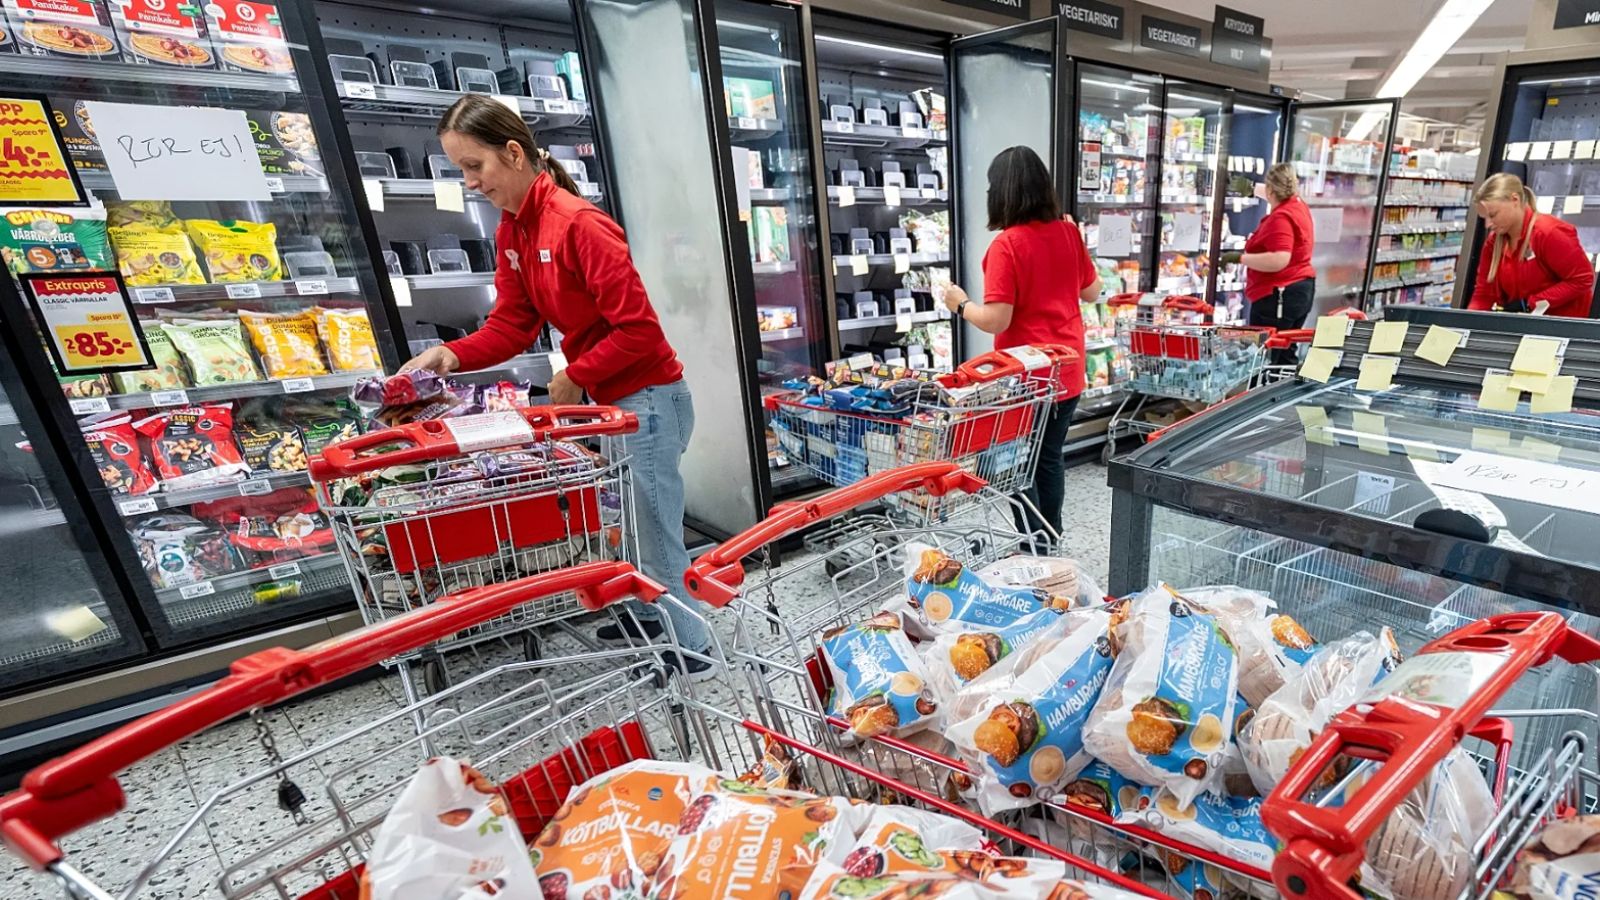
Selon cette alerte, des attaques survenues en octobre et novembre 2026 ont touché des centaines de supermarchés en France, puis d’autres pays européens, dont la Belgique, le Luxembourg, la Suède et l’Irlande. Reuters a rapporté qu’une nouvelle vague avait forcé des magasins dans huit pays européens à jeter des produits après la modification de températures de réfrigérateurs et congélateurs.
Le problème ne se limite pas aux vitrines froides. Les contrôleurs de réfrigération font partie des technologies opérationnelles, ou OT : des systèmes qui pilotent directement des équipements physiques. Cette famille comprend aussi les systèmes industriels, les automates programmables, les outils de supervision, les équipements de chauffage et climatisation, ou encore la gestion technique des bâtiments.
Quand ces appareils sont connectés à Internet ou reliés au réseau informatique d’une entreprise, ils facilitent la maintenance à distance. Mais une interface de gestion publique, un mot de passe par défaut, un logiciel ancien ou des droits d’accès trop larges peuvent donner à un intrus la possibilité de modifier des paramètres, couper des alarmes ou perturber une activité.
Dans le cas de la chaîne du froid, les conséquences peuvent être immédiates : denrées impropres à la vente, pertes financières, rayons vidés et rupture logistique. L’agence singapourienne précise toutefois que les méthodes d’intrusion exactes utilisées contre tous les systèmes touchés restent en cours d’analyse.
La réponse recommandée est concrète : inventorier les appareils accessibles à distance, retirer leur exposition inutile à Internet, changer les identifiants par défaut et appliquer les mises à jour de sécurité. Les organisations sont aussi invitées à utiliser un accès distant sécurisé, comme un VPN, à activer l’authentification multifacteur lorsqu’elle est disponible, à segmenter les réseaux OT et à surveiller les changements de configuration ou d’alarmes.
Pour les commerces, entrepôts, bâtiments et acteurs de la santé, l’enjeu dépasse donc l’informatique : mieux protéger les équipements connectés, c’est aussi protéger la continuité des opérations sur le terrain.