
الهجمات السيبرانية اللي استهدفات سيستيمات تدبير التبريد فأوروبا ورّات باللي أي جهاز مربوط بالنت يقدر يولي باب لمشكل كيأثر مباشرة فالواقع. نهار 6 نونبر 2026، Cyber Security Agency of Singapore خرجات بإنذار على المخاطر ديال السيستيمات التشغيلية اللي يمكن الوصول ليها عن بُعد.
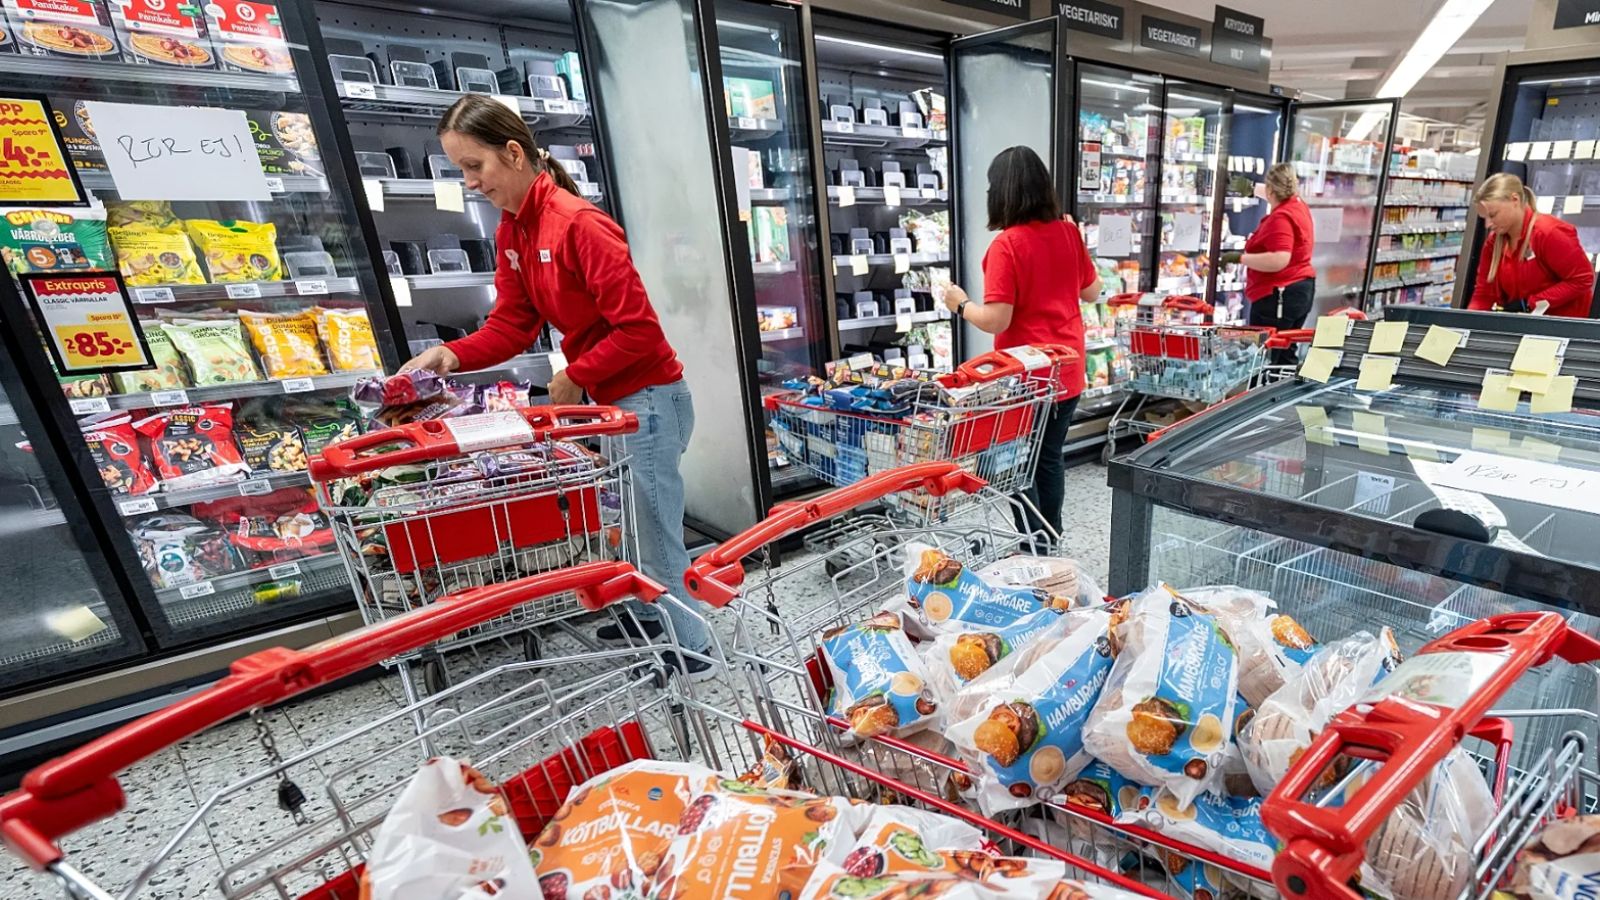
حسب هاد الإنذار، هجمات وقعات فـأكتوبر ونونبر 2026 أثّرات على مئات السوبرماركيات ففرنسا، ومن بعد فبلدان أوروبية خرين بحال بلجيكا ولوكسمبورغ والسويد وإيرلندا. Reuters قالت باللي موجة جديدة خلات محلات فـ8 بلدان أوروبية يرميو سلع غذائية من بعد ما تبدلات درجات الحرارة ديال الثلاجات والكونجيلاتورات.
المشكل ماشي غير فثلاجات العرض. الكونترولورات ديال التبريد كيدخلو فالتكنولوجيات التشغيلية، أو OT: سيستيمات كيتحكمو مباشرة فمعدات مادية. فهاد الفئة كاينين حتى السيستيمات الصناعية، الآلات المبرمجة، أدوات المراقبة والتحكم، تجهيزات التدفئة والتكييف، وتدبير البنايات.
ملي كتكون هاد الأجهزة مربوطة بالنت ولا بريزو ديال الشركة، كتسهّل الصيانة عن بُعد. ولكن إلا كانت واجهة التدبير مفتوحة للعموم، ولا باقي باسورد افتراضي، ولا السوفتوير قديم، ولا الصلاحيات واسعة بزاف، يقدر شي مهاجم يبدّل الإعدادات، يطفي الإنذارات، ولا يعطّل الخدمة.
فحالة سلسلة التبريد، العواقب كتكون سريعة: مواد ما كتبقاش صالحة للبيع، خسائر مالية، رفوف خاوية، واضطراب فاللوجستيك. الوكالة السنغافورية وضحات، مع ذلك، باللي الطريقة الدقيقة اللي تدخل بها المهاجمون لجميع السيستيمات المتضررة ما زالت كتتدرس.
الحلول المقترحة واضحة: جرد الأجهزة اللي كتوصل عن بُعد، وحيد التعرض اللي ما محتاجينوش للنت، بدّل الباسوردات الافتراضية، وركّب آخر تحديثات الأمان. خاص حتى الولوج عن بُعد يكون مؤمّن بحال VPN، وتفعيل MFA إلا كان مدعوم، وفصل ريزو OT على باقي الريزوات، ومراقبة أي تبديل مشبوه فالإعدادات ولا فالإنذارات.
بالنسبة للمحلات والمخازن والبنايات وقطاع الصحة، القضية ماشي غير إنفورماتيك: حماية الأجهزة المربوطة كتعني حتى حماية استمرارية الخدمة فالواقع.